Компания UserGate предупредила, что кибератака на цепочку поставок шлюза доступа к большим языковым моделям LiteLLM, произошедшая в марте 2026 года, продолжает представлять угрозу для множества организаций. Злоумышленники внедрили вредоносный код в две версии пакета и похитили значительный объём данных, а скомпрометированные инфраструктуры остаются под риском даже после удаления заражённых компонентов.
Инцидент затронул популярный инструмент разработчиков — шлюз LiteLLM, который используется для работы более чем со ста большими языковыми моделями (LLM). По данным аналитиков, хакеры опубликовали заражённые сборки litellm==1.82.7 и litellm==1.82.8, через которые смогли собрать учётные данные и выкачать информацию из корпоративных сред. В результате было похищено 153 Гбайт информации из более чем 400 тыс. файлов, а сама атака так или иначе затронула почти 2500 организаций по всему миру, включая крупные бренды.
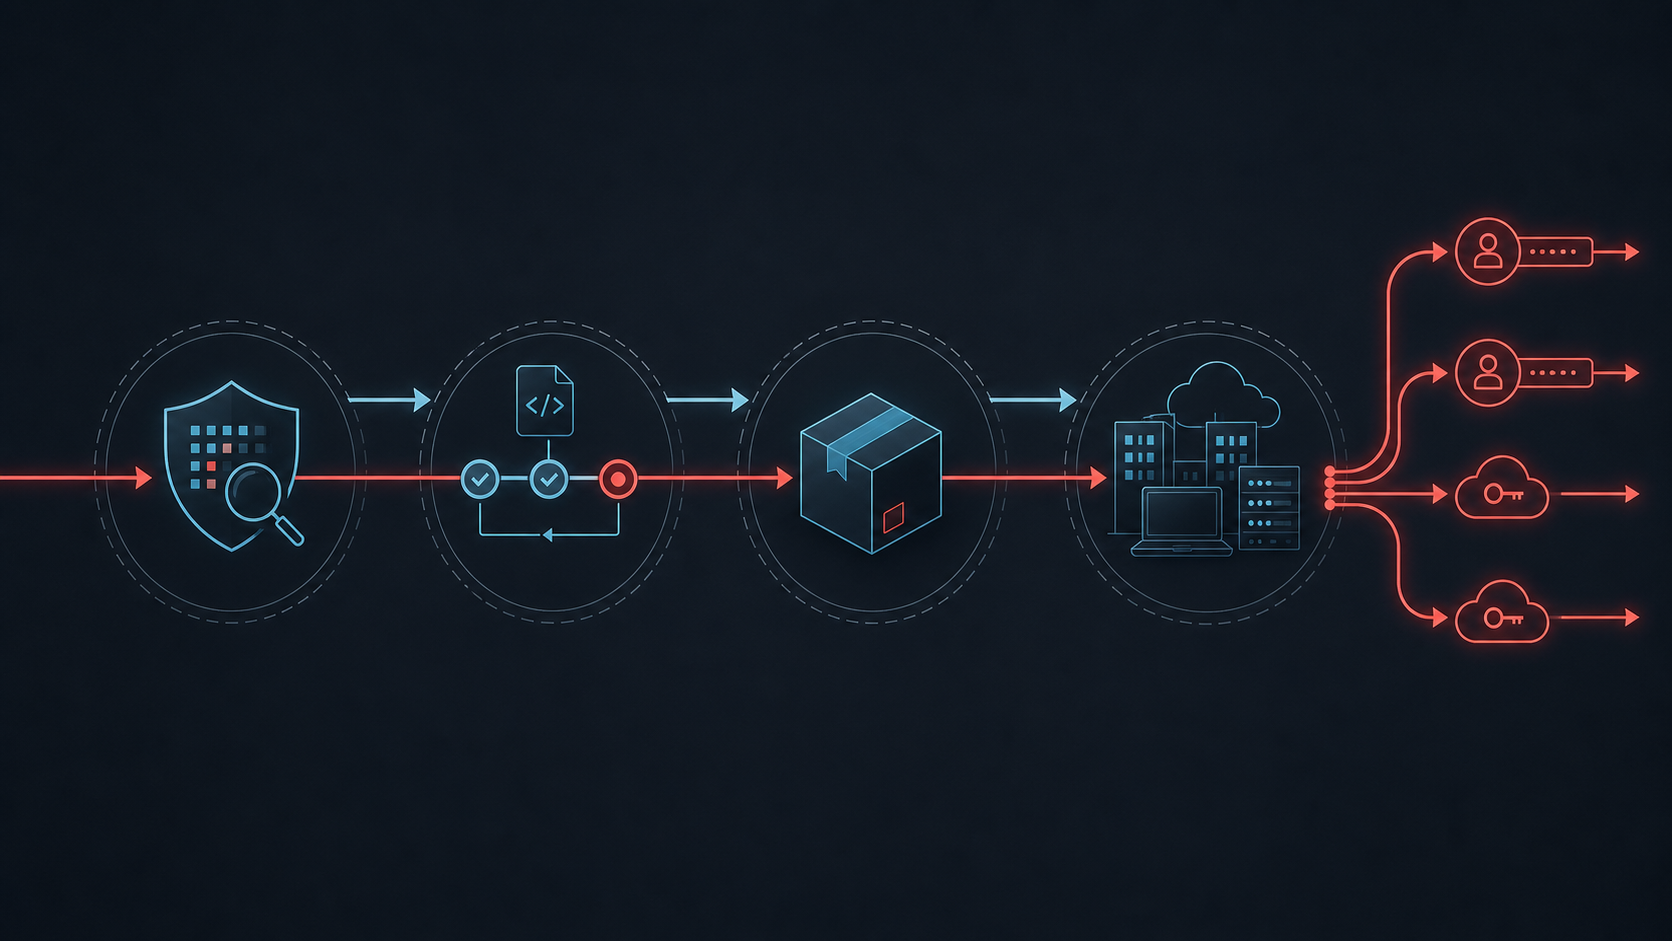
Скомпрометированный компонент попал в конвейер публикации пакетов и получил доступ к секретам окружений. Концептуальная схема создана с помощью ИИ.
По оценке специалистов, простой откат на чистую версию не закрывает инцидент полностью: получив доступ к окружениям предприятий, злоумышленники могли закрепиться внутри инфраструктур. Пользователям рекомендуется тщательно проанализировать события от 24 марта 2026 года, выяснить, использовались ли в системах скомпрометированные версии, отозвать и перевыпустить все секреты — API-ключи, токены, SSH-ключи, облачные credentials и Kubernetes-секреты — доступные этим средам. Дополнительно необходимо искать следы компрометации: нетипичные сервисы, подозрительные сетевые соединения и обращения к внешним ресурсам, а также ограничить права компонентам ИИ и сегментировать среды разработки и промышленной эксплуатации.
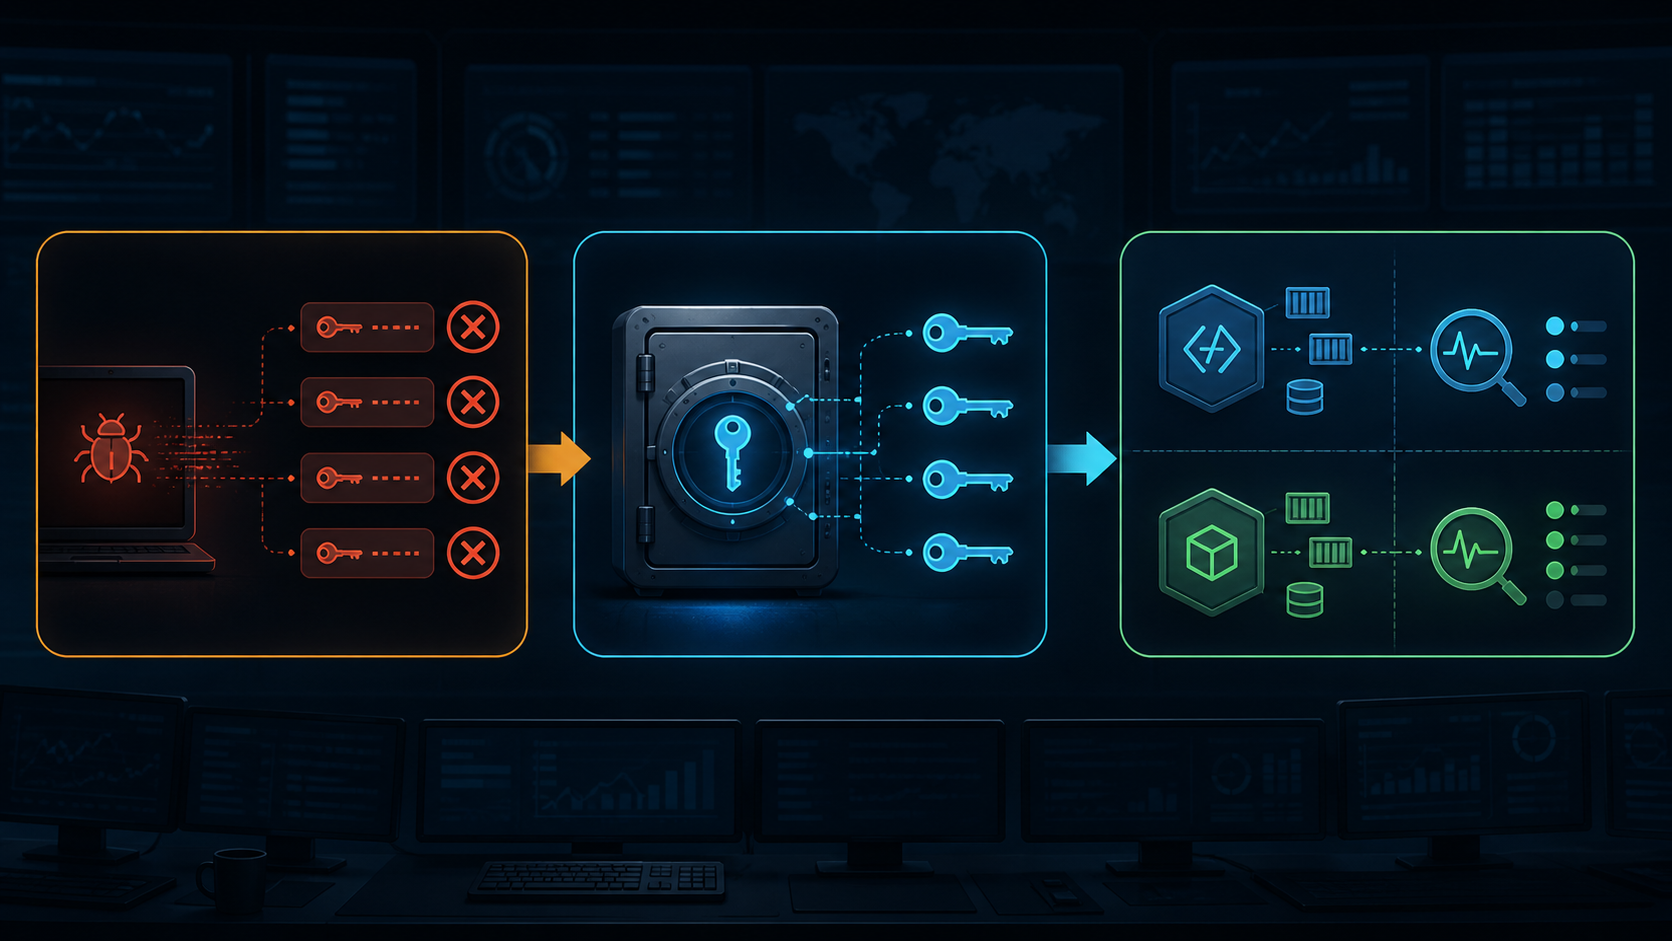
Отката пакета недостаточно: нужны ротация секретов, аудит журналов и проверка сред. Концептуальная схема создана с помощью ИИ.
Эксперт UserGate Светлана Газизова отмечает, что многие компании до сих пор защищают системы искусственного интеллекта так же, как традиционные информационные сервисы, недооценивая специфику рисков. Она рекомендует провести аудит инфраструктуры, составить реестр используемых ИИ-компонентов и их зависимостей, отказаться от избыточных прав у агентов и моделей и относиться к ним как минимум с той же осторожностью, что и к самому уязвимому ПО. Официально подтверждённые безопасные версии LiteLLM были выпущены позже инцидента, однако организациям важно самостоятельно убедиться, что в CI/CD-пайплайнах, Docker-образах и рабочих средах не осталось следов мартовской компрометации.