Если производитель узнает, что уязвимость в его цифровом продукте уже используют в атаках, с 11 сентября 2026 года он должен отправить раннее предупреждение в течение 24 часов. Правило касается и серьёзных инцидентов, влияющих на безопасность продукта. Сообщения будут поступать национальной группе реагирования и ENISA через единую платформу.
В материале
Речь идёт о статье 14 европейского Cyber Resilience Act, или CRA. Большинство требований закона — безопасная разработка, документация, обновления и оценка соответствия — начнёт применяться 11 декабря 2027 года. Но обязательную отчётность запускают на 15 месяцев раньше.
О каждой ошибке сообщать не придётся
Обязанность возникает не при обнаружении любой программной ошибки. Первый случай — активно эксплуатируемая уязвимость: производителю известно, что злоумышленник уже использует её без разрешения владельца системы. Второй — серьёзный инцидент, который нарушает или способен нарушить защиту важных данных и функций либо приводит к запуску вредоносного кода.
Продуктами с цифровыми элементами CRA называет программное и аппаратное обеспечение, связанное с устройством или сетью напрямую либо косвенно. Это могут быть операционные системы, приложения, сетевое оборудование, умные устройства и программные компоненты. Закон ориентирован на товары, доступные на рынке ЕС; бесплатное открытое ПО вне коммерческой деятельности регулируется иначе.
Единая платформа CRA предназначена для обязательных сообщений производителей и добровольных сообщений других организаций и граждан. Источник и правообладатель: ENISA.
Что нужно успеть за 24 и 72 часа
В первые 24 часа достаточно раннего предупреждения. Для уязвимости производитель сообщает, где продукт доступен, если эта информация известна. Для инцидента также указывает, есть ли признаки незаконных или вредоносных действий. Отсчёт начинается не с публикации новости, а с момента, когда производитель узнал о проблеме.
Не позднее 72 часов требуется основное уведомление. В нём описывают продукт, характер эксплуатации или инцидента, предварительную оценку и уже принятые меры. Можно указать, что сведения чувствительны, однако сама по себе эта пометка не отменяет срок.
Далее пути расходятся. По активно используемой уязвимости итоговый отчёт подают не позднее 14 дней после того, как стала доступна исправляющая или защитная мера. По серьёзному инциденту финальный срок — один месяц после 72-часового уведомления. В исходном материале эти два правила были объединены, из-за чего срок выглядел одинаковым для всех случаев.
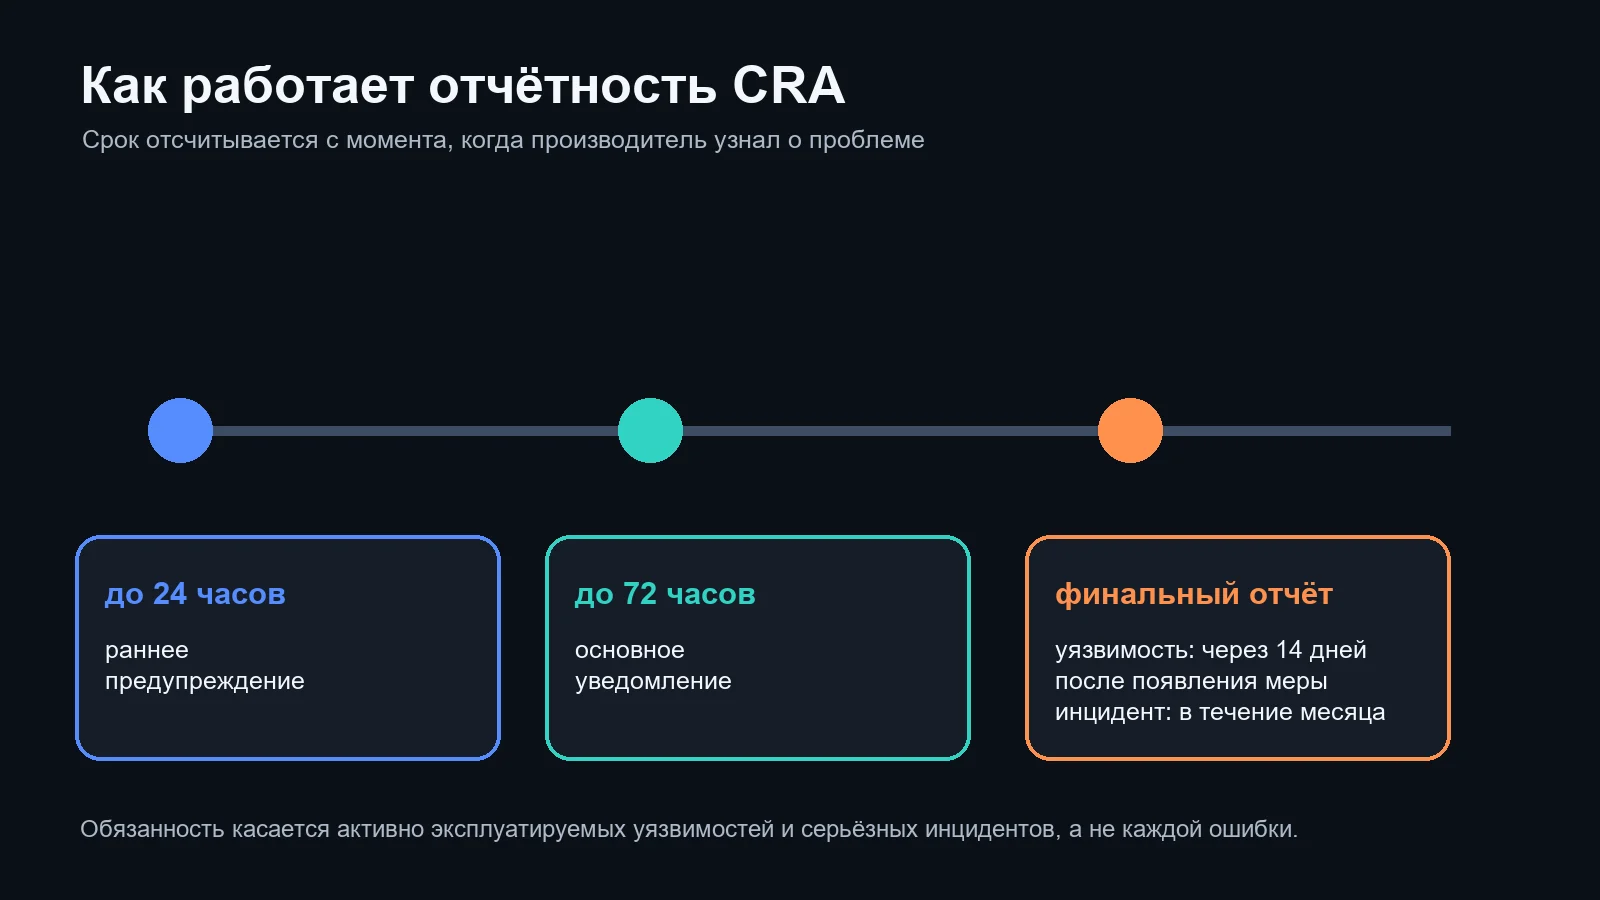
Сроки по Регламенту ЕС 2024/2847. Для уязвимости и серьёзного инцидента предусмотрены разные сроки финального отчёта.
Куда отправляется информация
ENISA создала Single Reporting Platform — единую точку для подачи уведомлений. Производитель выбирает электронный узел национальной CSIRT, то есть координирующей группы реагирования. Сообщение одновременно становится доступно ENISA, а затем распространяется среди стран, где продаётся затронутый продукт.
Для компании без основного представительства в ЕС регламент задаёт порядок выбора страны: по уполномоченному представителю, импортёру, дистрибьютору или, в последнюю очередь, по наибольшему числу пользователей. Поэтому правило может затронуть производителя за пределами Евросоюза, если его продукт присутствует на европейском рынке.
Регламент требует также проинформировать пострадавших пользователей и при необходимости объяснить, как снизить риск. Если производитель не делает этого своевременно, национальная CSIRT может предупредить пользователей сама, когда это необходимо для ограничения ущерба.
Что изменится для компаний и пользователей
Главная сложность для производителя — быстро отличить обычный баг от случая, который попадает под обязательную отчётность. За сутки невозможно закончить расследование, поэтому закон разделяет сообщение на несколько этапов: сначала короткий сигнал, затем уточнение и итоговый разбор.
Пользователь не обязательно увидит каждое уведомление публично. Детали могут временно ограничить, если преждевременное раскрытие помогает атакующим или мешает согласованному устранению уязвимости. Решение о задержке распространения принимает координирующая CSIRT на основании правил платформы.
С 11 сентября запускается не весь CRA, а именно механизм отчётности. Его практический эффект станет понятен после первых уведомлений: многое будет зависеть от того, одинаково ли компании и национальные команды трактуют «активную эксплуатацию», «осведомлённость» и серьёзность инцидента.