OpenAI опубликовала открытое письмо с призывом ускорить защиту цифровой инфраструктуры от атак, усиленных искусственным интеллектом. Под документом стоят более ста организаций — среди них Anthropic, Google, Microsoft, AWS, IBM, Cisco, Cloudflare, CrowdStrike, Mastercard и Visa. Авторы считают, что у защитников осталось ограниченное время, пока возможности моделей не сделали автоматизированные атаки заметно дешевле и масштабнее.
В материале
Письмо не предлагает запретить развитие ИИ и не описывает единый продукт. Его основная идея практичнее: использовать те же модели для поиска уязвимостей, проверки исправлений и обработки инцидентов, одновременно закрывая накопившиеся проблемы — слабую аутентификацию, лишние права доступа, ошибки конфигурации и устаревшее программное обеспечение.
Почему обычной автоматизации уже недостаточно
ИИ не создаёт принципиально новый класс каждой атаки, но способен ускорить знакомые этапы. Модель может анализировать код, сопоставлять сведения о системе, готовить варианты фишинговых сообщений и помогать масштабировать повторяющиеся действия. В результате больше операций выполняется параллельно, а порог необходимых навыков для части задач снижается.
Те же свойства полезны защитникам. ИИ-системы могут сортировать предупреждения, находить подозрительные связи между событиями, проверять код и предлагать исправления. Однако найденная моделью уязвимость ещё не равна подтверждённой проблеме: результат требуется воспроизвести, оценить его влияние и проверить патч, не нарушив работу критичной системы.
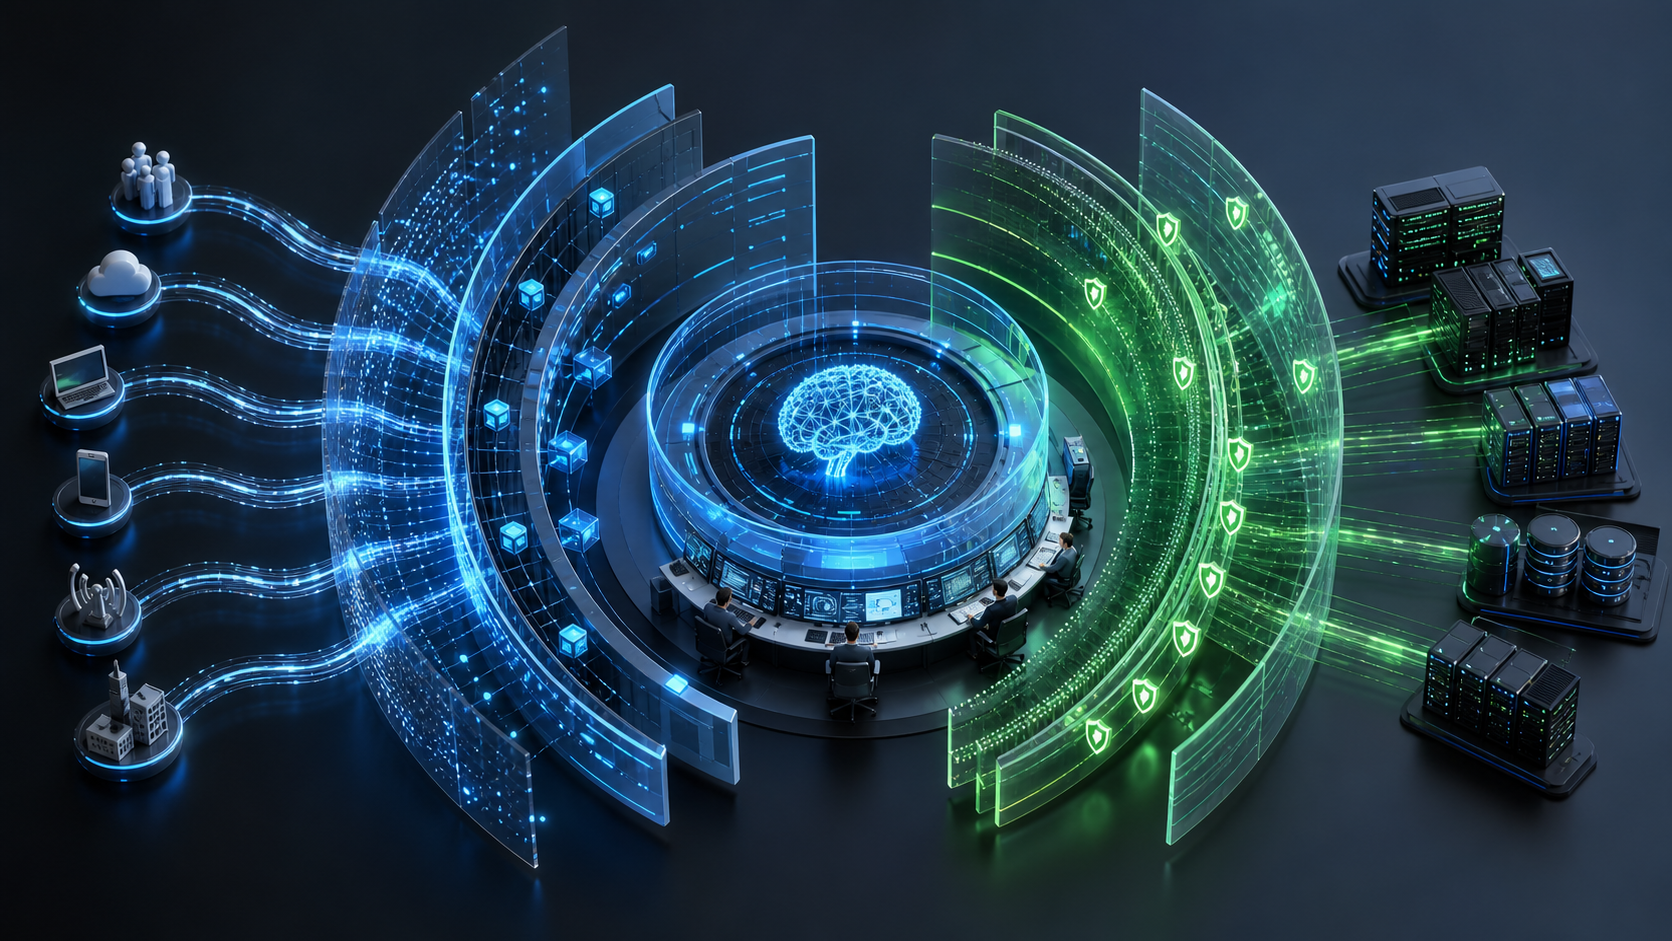
ИИ может ускорить анализ и проверку, но решение об изменениях в критичных системах остаётся за специалистами. Концептуальная иллюстрация: OpenAI ImageGen.
Четыре группы, которым предлагают действовать
В открытом письме рекомендации разделены между четырьмя группами. Обычным организациям предлагают поднять киберзащиту до уровня приоритетной задачи руководства: устранить наиболее опасные слабые места, внедрить принцип минимальных привилегий, усилить контроль доступа и проверять в том числе код, созданный при помощи ИИ.
Разработчиков защитных продуктов призывают постоянно испытывать свои средства против возможностей передовых моделей, делиться разведданными об угрозах и проверенными сценариями реагирования. Отдельный акцент сделан на больницах, системах водоснабжения, местных органах управления и других организациях, у которых часто не хватает специалистов и бюджета.
Правительствам авторы предлагают финансировать защиту важных сервисов и развивать каналы обмена сведениями об атаках. От разработчиков передовых моделей ожидают контролируемого доступа для проверенных специалистов, обучения, наблюдаемости действий ИИ-агентов, поддержки ответственного тестирования и закрытого сообщения об уязвимостях.
Какие инструменты уже создают компании
Призыв появился не в отрыве от коммерческих и исследовательских проектов подписантов. OpenAI развивает Daybreak — программу доступа к специализированным возможностям для проверенных партнёров. Anthropic предоставляет ограниченному кругу организаций Claude Mythos и расширяет Project Glasswing для поиска дефектов в важном программном обеспечении.
Microsoft строит Project Perception как систему специализированных агентов: одни ищут возможные пути атаки, другие расследуют сигналы, третьи предлагают меры по устранению риска. Общий принцип у этих проектов похож: сильные кибервозможности предоставляются не всем без ограничений, а проверенным командам с журналированием действий и контролем человека.
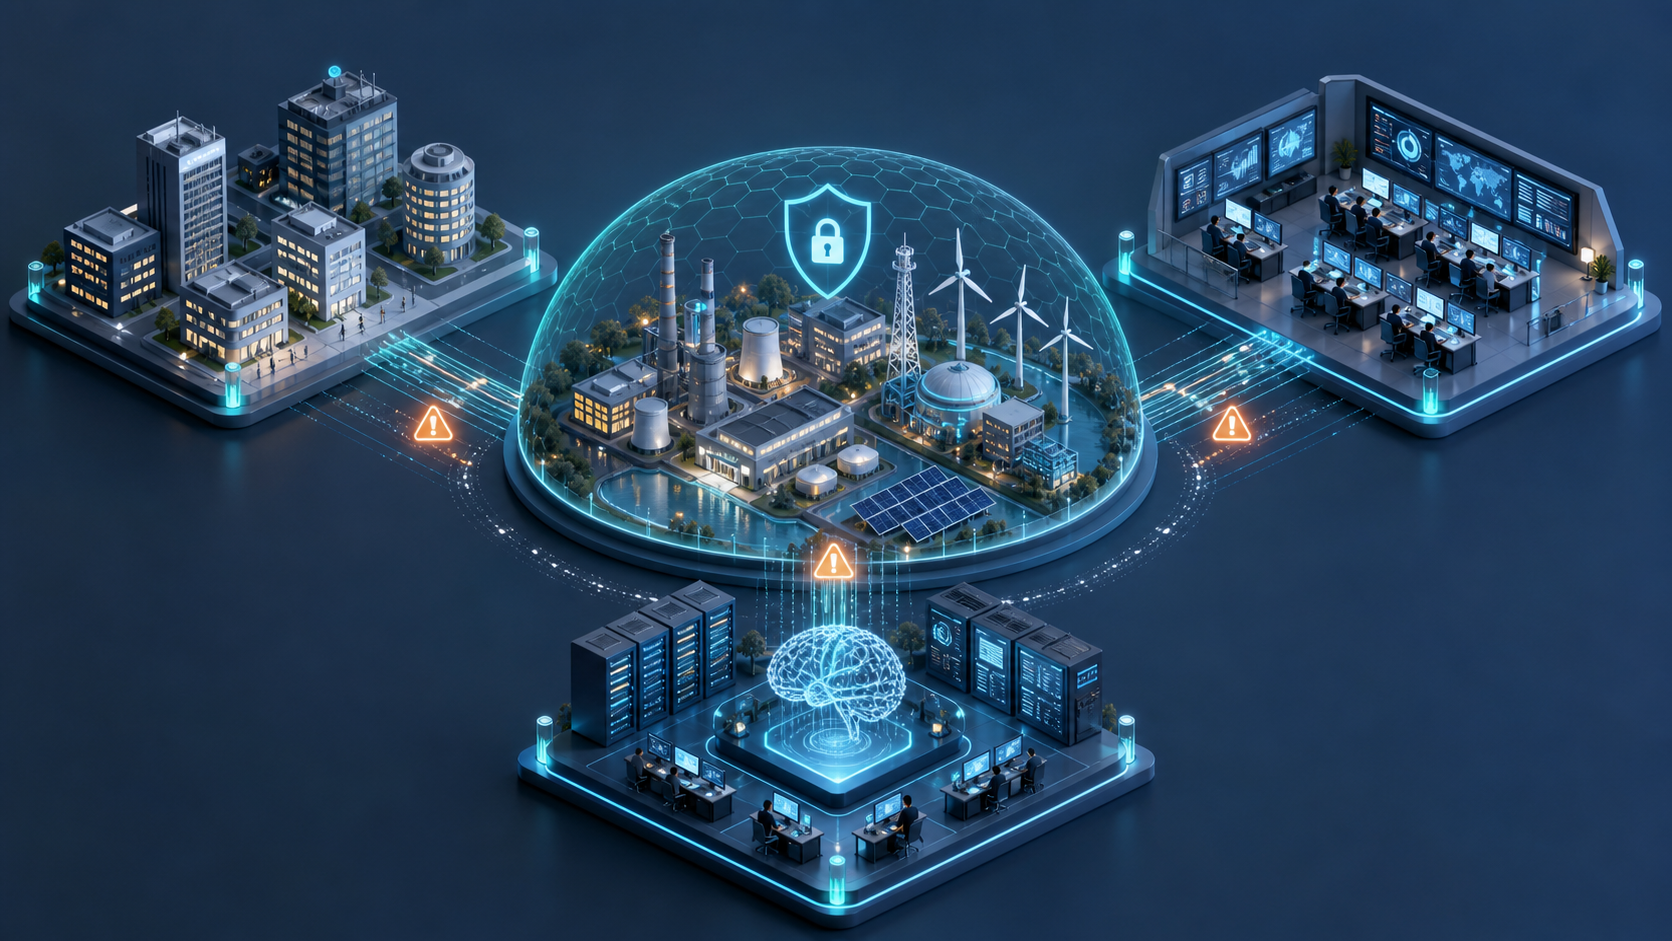
Коллективная защита требует не одного сервиса, а согласованной работы владельцев систем, специалистов по безопасности и разработчиков моделей. Концептуальная иллюстрация: OpenAI ImageGen.
Чего в письме пока нет
Документ фиксирует общие принципы, но не является обязательным соглашением. В нём нет единого срока выполнения, общего бюджета, перечня минимальных технических требований и независимого механизма проверки результатов. Подпись компании также не означает, что она уже устранила собственные уязвимости или открыла защитные инструменты всем желающим.
Есть и очевидный конфликт интересов: несколько подписантов одновременно продают облачные платформы, модели и средства кибербезопасности, спрос на которые может вырасти после такого предупреждения. Это не опровергает описанные риски, но требует оценивать эффективность конкретных решений по проверяемым результатам, условиям тестирования и числу исправленных уязвимостей, а не по масштабу списка подписантов.
Практический вывод письма сводится к подготовке базовой инфраструктуры. ИИ не компенсирует отсутствие резервных копий, многофакторной аутентификации, управления доступом, обновлений и плана реагирования. Он может ускорить работу команды, если эти процессы уже существуют и действия автоматизированных агентов можно проверить и при необходимости остановить.